17.08.2026 | Lesezeit: 3–4 Min.
Stellen Sie sich folgendes vor: Ein mittelständischer Maschinenbauer will seine Fertigungssteuerung um Cloud-Ressourcen erweitern – doch die Rechtsabteilung bremst: ERP-Daten, Konstruktionsgeheimnisse und Mitarbeiterdaten dürfen keiner Umgebung anvertraut werden, auf die ausländische Behörden Zugriff nehmen könnten.
Dieses Szenario ist kein Einzelfall. Viele Unternehmen stehen vor derselben Frage: Wie lässt sich die Skalierbarkeit der Cloud nutzen, ohne die Kontrolle über sensible Daten zu verlieren?
Als Anbieter von Infrastructure as a Service (IaaS) auf Basis von Virtuozzo und OpenStack bietet Uptime IT genau die Infrastruktur, die diese Frage beantwortbar macht – aber nur dann, wenn Technik, Recht und Betrieb von Anfang an gemeinsam gedacht werden.
Das Compliance-Problem beginnt vor dem ersten API-Call
Der häufigste Fehler bei der Planung einer hybriden Infrastruktur: Man wählt zuerst die Technologie und fragt danach nach der Jurisdiktion. Dabei ist genau die Frage nach dem anwendbaren Recht der entscheidende Filter bei der Anbieterauswahl.
Wer für die Cloud-Erweiterung auf einen US-amerikanischen Hyperscaler oder dessen europäische Tochtergesellschaft setzt, läuft in eine rechtliche Falle: Der US CLOUD Act verpflichtet amerikanische Anbieter, Daten auf behördliche Anforderung hin herauszugeben – unabhängig davon, ob die Server physisch in den USA oder in Frankfurt stehen.
Datenschutzrechtlich kollidieren ausländische Anbieter oftmals auch mit Artikel 48 DSGVO, der Datenübermittlungen an Drittstaatsbehörden ohne Rechtshilfeabkommen untersagt. Die Konsequenzen im Sanktionsfall: Bußgelder bis zu 20 Millionen Euro oder vier Prozent des weltweiten Jahresumsatzes.
Hinzukommen weitere US-Gesetze, die im Rahmen von Massenüberwachung und Wirtschaftsspionage wie auch immer erreichbare Daten abschöpfen.
Für Compliance-Abteilungen bedeutet das in einen Satz gepackt: Es zählt nicht, wo ein Server steht, sondern welchem Recht sein Betreiber unterliegt.
Netzwerkanbindung:
Die technische Grundlage der hybriden Brücke
Ist die Anbieterauswahl geklärt, beginnt die technische Architekturarbeit – und hier bildet die Netzwerkanbindung das Fundament. Für produktive Workloads mit hohem Datenvolumen oder strengen Latenzanforderungen reicht eine herkömmliche Internetverbindung nicht aus.
Etablierte Optionen sind:
- Dedizierte Standleitungen
- Site-to-Site-VPN-Tunnel: kostengünstiger, weiterhin verschlüsselt – geeignet für Szenarien mit moderateren Anforderungen an Latenz und Durchsatz
Welche Variante sinnvoll ist, hängt von der Kritikalität der Workloads, dem Datenvolumen und der geforderten Verfügbarkeit ab – Entscheidungen, die bereits in der Planungsphase fallen müssen, nicht erst beim ersten Produktivausfall. Uptime IT berät dazu gerne und hilft bei der Beschaffung.
Offene Plattformen als Voraussetzung für echte Flexibilität
Wer auf proprietäre Virtualisierungsplattformen setzt, spart heute – und zahlt morgen den Preis in Form von Vendor-Lock-in.
Die On-Premises-Umgebung selbst muss auf offenen, standardisierten Schnittstellen basieren, damit eine Hybrid-Cloud-Architektur langfristig funktioniert. Plattformen wie OpenStack mit dem KVM-Hypervisor – die technologische Grundlage der Uptime Cloud – sind von Grund auf API-first konzipiert: Sie lassen sich nahtlos in standardisierte Automatisierungswerkzeuge einbinden und ermöglichen echtes Infrastructure-as-Code über beide Umgebungen hinweg.
Das hat für hybride Szenarien einen entscheidenden praktischen Vorteil:
- Ressourcen im eigenen Rechenzentrum und in der externen Uptime Cloud werden über identische Workflows provisioniert, skaliert und überwacht.
- Teams können autonom arbeiten, ohne produktive Systeme zu gefährden.
- Workloads lassen sich flexibel verschieben – ohne technologische Sackgasse.
Für den Maschinenbauer aus unserem Einstiegsszenario bedeutet das in der Praxis:
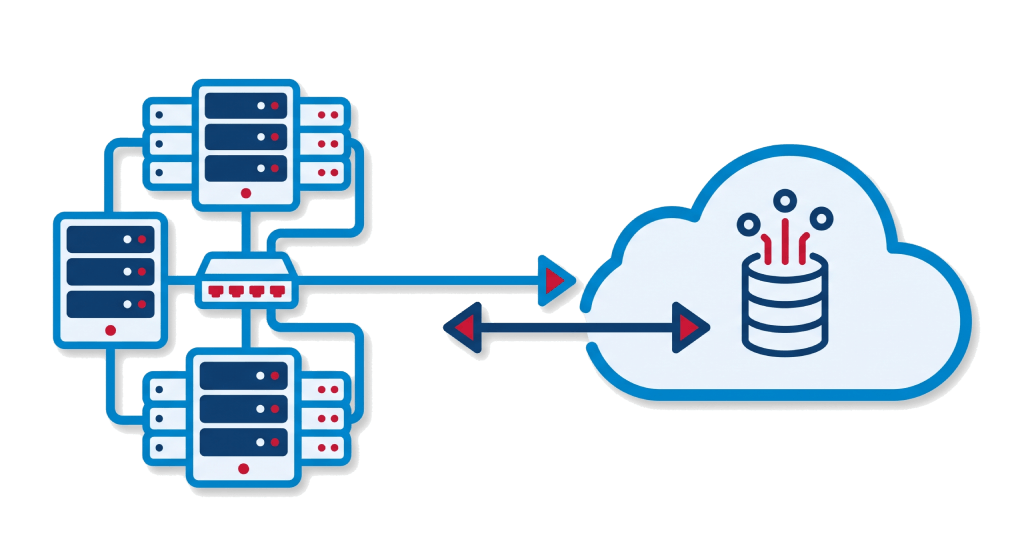
Die Fertigungssteuerung und die sensiblen Produktionsdaten verbleiben im eigenen Rechenzentrum. Unkritische Lastspitzen – etwa bei der Simulation oder im Reporting – werden in eine externe IaaS-Umgebung – etwa die Uptime Cloud – ausgelagert, die ausschließlich deutschem Recht unterliegt.
Sicherheit und Zertifizierungen:
Das auditfähige Fundament
Sicherheit darf in einer Hybrid-Architektur keine nachträglich aufgesetzte Schicht sein. An den Übergangspunkten zwischen On-Premise und Cloud braucht es Network Intrusion Prevention und DDoS-Mitigation; darüber hinaus muss eine konsistente Firewall- und Segmentierungsstrategie über beide Umgebungen hinweg gelten. Uptime IT bietet auch hierbei Lösungen an.
Die Wahl eines Anbieters, wie z. B. Uptime IT, mit anerkannten Zertifizierungen und Testaten – BSI C5 Typ 2, ISO 27001, ISO 20000, ISO 9001 oder ISAE 3402 Typ 2 – schafft die auditfähige Grundlage, auf der ein hybrides Sicherheitskonzept überhaupt erst belastbar wird. Diese Nachweise sollten Unternehmen aktiv in Vertragsverhandlungen einfordern, nicht nur als Vertrauenssignal, sondern als dokumentierten Beweis für geprüfte Sicherheits- und Kontrollprozesse.
Gleichzeitig erfordert eine sinnvolle Hybrid-Architektur eine klare Datenklassifizierung: Auch wenn die Uptime Cloud für sensible Daten geschaffen wurde, mag es eigene Vorgaben geben, die festlegen, dass besondere Daten im eigenen Rechenzentrum verbleiben; skalierungsintensive, unkritische Workloads werden ausgelagert.
Diese bewusste Arbeitsteilung ist keine Einschränkung – sie ist das Herzstück einer belastbaren Hybrid-Cloud-Strategie.
EU Cloud Sovereignty Framework:
Ein Bewertungsinstrument für die Anbieterauswahl
Mit dem European Sovereignty Framework steht Compliance-Abteilungen ein anerkannter Bewertungsrahmen zur Anbietereinschätzung zur Verfügung. Das Framework bewertet Cloud-Angebote anhand von acht Souveränitätszielen und verwendet zwei Kennzahlen:
- Den Sovereignty Score (prozentualer Gesamtwert der Einschätzung)
- Die SEAL-Level (Sovereignty Effectiveness Assurance Level, Stufen 0–4) für jeden Prüfaspekt
Bewertet werden unter anderem die rechtliche Unabhängigkeit von Drittstaatszugriffen, technologische Offenheit und die Vermeidung von Vendor-Lock-in. Ein Score von 95,6 Prozent, wie ihn Uptime IT für seine Hamburger Rechenzentren ausweist, signalisiert eine starke Verankerung im europäischen Rechtsraum – und erleichtert es Compliance-Teams, die Eignung eines Anbieters gegenüber internen und externen Prüfern zu belegen.
Worauf es bei der Umsetzung wirklich ankommt
Eine Hybrid-Cloud-Architektur ist kein Selbstzweck – sie funktioniert nur, wenn Technik, Recht und Betrieb aufeinander abgestimmt sind. Als Anbieter von IaaS auf Basis von Virtuozzo und OpenStack begleitet Uptime IT Unternehmen genau bei dieser Abstimmung.
Wer eine hybride Infrastruktur plant, sollte folgende Punkte frühzeitig klären:
- Jurisdiktion zuerst:
Welchem Recht unterliegt der Cloud-Anbieter – unabhängig vom Standort der Server? - Datenklassifizierung:
Welche Workloads und Daten dürfen das eigene Rechenzentrum verlassen, welche nicht? - Netzwerkarchitektur:
Dedizierte Leitung oder VPN – abhängig von Latenz, Volumen und Verfügbarkeitsanforderungen. - Offene Standards:
Basiert die On-Premises-Plattform auf standardisierten APIs, die eine nahtlose Einbindung in Automatisierungswerkzeuge und echtes Infrastructure-as-Code ermöglichen? - Zertifizierungen:
Welche Nachweise liefert der Anbieter, z. B. Uptime IT, für Sicherheits- und Kontrollprozesse – und sind diese auditfähig dokumentiert? - Sovereignty Score:
Wie schneidet der Anbieter im European Sovereignty Framework ab?
Unternehmen, die diese sechs Fragen bereits in der Konzeptionsphase beantworten, vermeiden die typischen Kostenfallen und Compliance-Risiken – und schaffen eine Hybrid-Cloud-Architektur, die wächst, ohne die Kontrolle abzugeben.